生成AIを、安全に使う。安全に守る。
社内向けのAIツールを安全に公開する設計と、自社のAIサービスを外部の脅威から守る設計。Cloudflare AccessによるVPNなしのゼロトラスト構成、LLMアプリのプロンプトインジェクション対策、AIクローラーからサイトを守る制御まで——2026年時点の公式情報にもとづいて実務の型を記録するメディアです。
記事一覧
攻撃対策と検証
2026.10.01
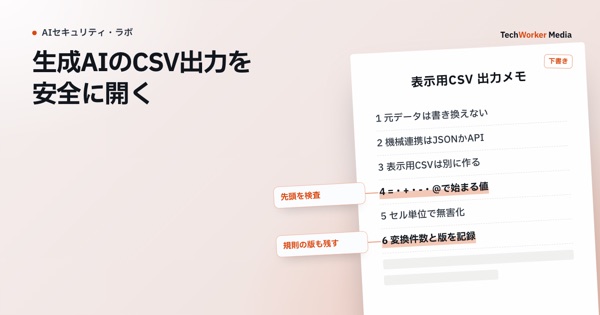
生成AIのCSV出力を安全に開く|数式インジェクションを実行させない
生成AIや利用者由来の値をCSVへ出力するとき、形式の正しさとセルの安全性を分け、用途分離、型検査、表示用の無害化、実アプリ試験を行う手順を解説します。
→
攻撃対策と検証
2026.09.30
RAGのファイル取込を隔離する|マルウェア検査前に解析器へ渡さない設計
RAGへ取り込むファイルを隔離し、形式検査、マルウェア検査、検査不能の扱い、制限付き解析、再検査までを分ける設計を解説します。
→
実行環境と通信の制限
2026.09.29
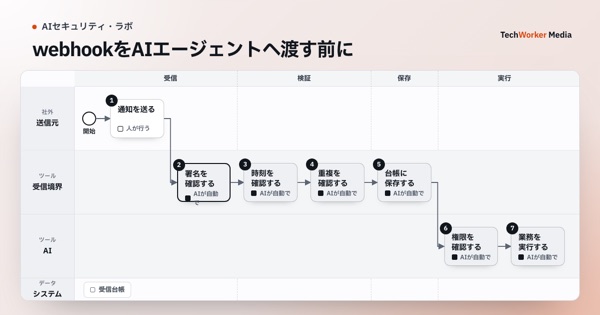
AIエージェントのwebhook受信を守る|署名確認から重複排除まで
AIエージェントを起動するwebhookで、生本文の署名検証、時刻窓、イベントIDの重複排除、業務処理の冪等性、現在権限の再確認を分けます。
→
攻撃対策と検証
2026.09.28
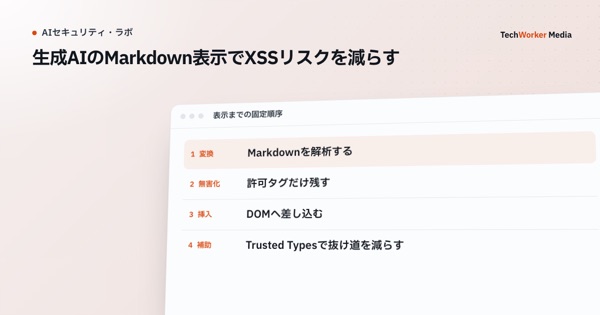
生成AIのMarkdown表示でXSSリスクを減らす|無害化・URL・Trusted Typesの実装境界
LLM出力をMarkdownからHTMLへ変換する際に、許可タグ、URL、DOM無害化、CSP、Trusted TypesでXSS経路を減らし、回帰試験で検証する方法を解説します。
→
実行環境と通信の制限
2026.09.27
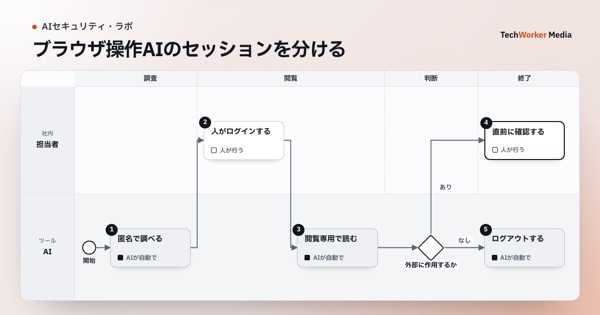
ブラウザ操作AIエージェントのセッション分離|Cookie・ログイン・スクリーンショットを閉じる【2026】
ブラウザ操作AIへ普段使いのプロファイルを渡さず、匿名調査・認証済み閲覧・送信操作を分離する方法を解説。Cookie、接続先、ダウンロード、画面保存、終了処理を扱います。
→
機密データの保護
2026.09.21
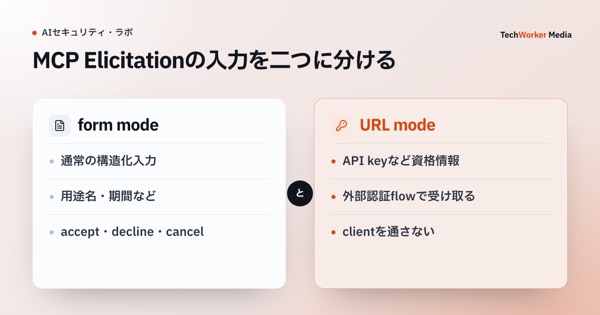
MCP Elicitationの安全設計|資格情報と機密入力をAI会話から分離する
MCP serverが利用者へ追加情報を求めるElicitationで、構造化入力、URL mode、資格情報、同意、監査を分ける安全設計を解説します。
→
承認・監査・事故対応
2026.09.19
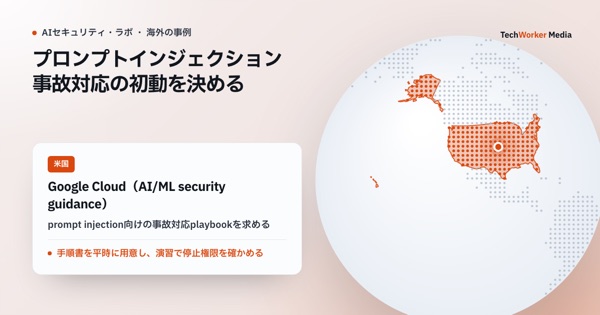
プロンプトインジェクション事故対応|AIエージェントを止めて安全に復旧する
AIエージェントが悪意ある指示を読み、意図しないtool実行や情報露出を起こした際の検知、隔離、証跡保全、影響確認、復旧を解説します。
→
権限とアクセス管理
2026.09.18
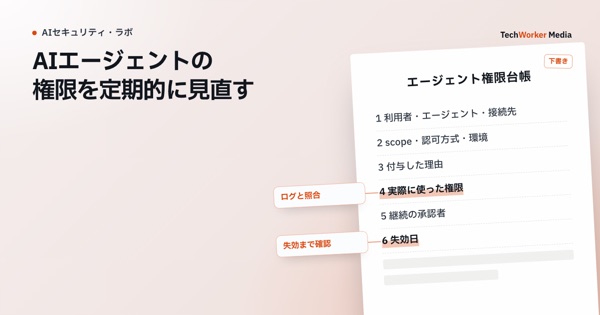
AIエージェントの権限ドリフト対策|増えたアクセス権を定期レビューする
AIエージェントの接続先とscopeが運用中に増え続ける権限ドリフトを防ぐため、権限台帳、利用証跡、棚卸し、失効を一つの運用にする方法を解説します。
→
実行環境と通信の制限
2026.09.17
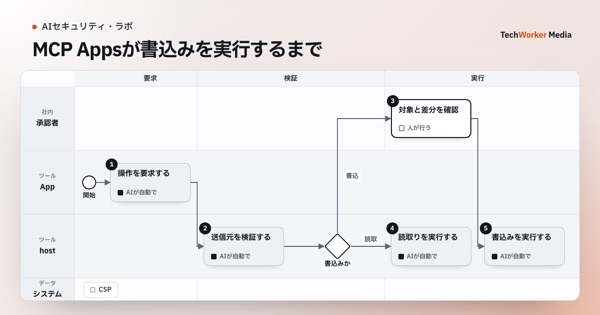
MCP Appsのセキュリティ設計|iframe・CSP・postMessage・書込み操作をどう守るか【2026】
MCP Appsで第三者UIを会話内に表示する際に、sandboxed iframe、CSP、postMessage、UI起点のtool callをどう分離・検証するかを整理します。
→
実行環境と通信の制限
2026.09.16
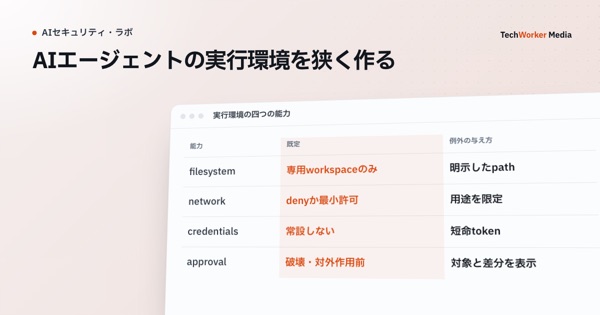
AIエージェントのサンドボックス設計|workspace・通信・認証情報を分離する
AIエージェントの実行環境を、workspace、network egress、credentials、承認、監査に分け、被害範囲を閉じる設計を解説します。
→
機密データの保護
2026.09.11
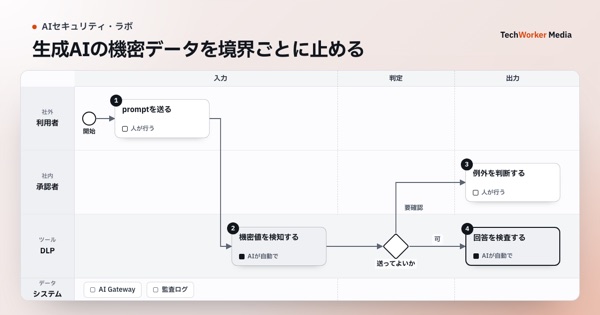
生成AIのDLP設計|入力・出力・検索・ログで機密データを止める【2026】
生成AIで機密データを扱うときのDLP設計を解説。prompt、RAG・web検索、回答、監査ログの四つの境界で、検知・遮断・マスキング・例外運用を分ける方法を整理します。
→
導入審査・調達・コスト
2026.09.08
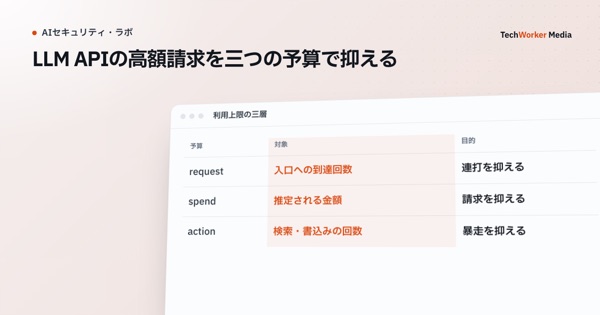
LLM APIの高額請求を防ぐ|rate limit・spend limit・tool予算を分ける【2026】
生成AIの高額請求や可用性低下を防ぐために、request数、実費、エージェントのtool実行回数を別々に制御する設計を解説。Cloudflare AI Gatewayのrate limit・spend limitの適用範囲と限界も整理します。
→
権限とアクセス管理
2026.09.07
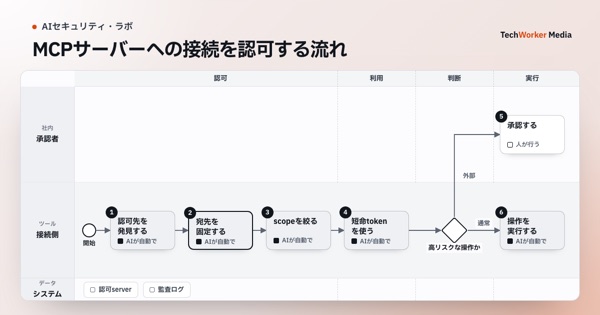
MCPサーバーのOAuth認可設計|resource・scope・トークン再利用をどう防ぐか【2026】
リモートMCPサーバーを安全に接続するために、OAuthのresource、scope、Protected Resource Metadata、短命token、DPoPをどう使い分けるか。配布元確認とは別の実行時認可を整理します。
→
導入審査・調達・コスト
2026.09.04
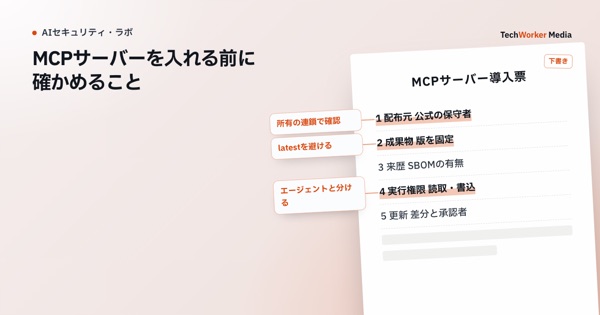
MCPサーバーのサプライチェーン対策|導入前に確認する配布元・署名・更新
MCPサーバー導入時にRegistry掲載だけで安全と判断せず、配布元、版・digest固定、SBOM、来歴、権限、sandboxを確認する手順を解説します。
→
実行環境と通信の制限
2026.09.03
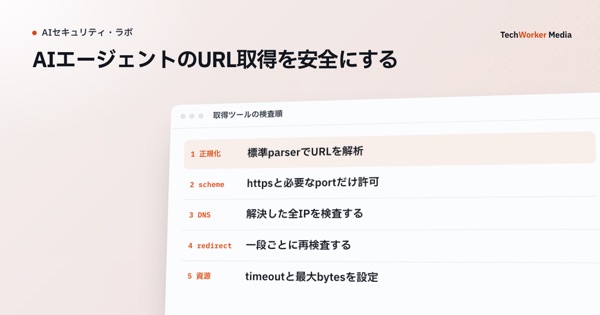
AIエージェントのSSRF対策|URL取得ツールを安全にする設計【2026】
AIエージェントのURL取得ツールをSSRFから守るためのURL正規化、IP検査、redirect制御、egress分離、監査を解説。
→
承認・監査・事故対応
2026.09.01
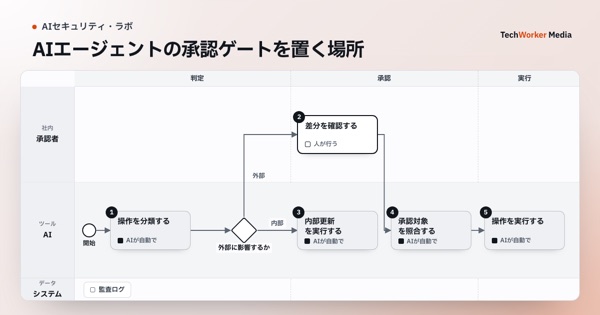
AIエージェントの承認ゲート設計|どの操作を人が止めるべきか【2026】
AIエージェントの外部送信・更新・削除・支払いを人が承認するためのリスク分類、承認画面、期限、監査、fail-close設計。
→

権限とアクセス管理
2026.08.09
社内ツール・管理画面をVPNなしで守る|Cloudflare Accessによるゼロトラスト構成【2026】
VPNを増やさず、IdP連携・ポリシー・Service Token・監査ログでリクエストごとに人を確認する構成を設計する。
→
攻撃対策と検証
2026.08.09
LLMアプリのプロンプトインジェクション対策|Cloudflareのガードレール機能で何を防げるか【2026年8月版】
直接注入・間接注入・機密の吸い出しを整理し、ガードレールで防げる範囲とアプリ側の設計でしか防げない範囲を切り分ける。
→
実行環境と通信の制限
2026.08.09
AIクローラーからサイトを守る|robots.txtの限界とCloudflareでの制御【2026】
robots.txtは「お願い」に過ぎない。主要AIクローラーの実態と、実効的な制御方法・判断軸を整理する。
→
このメディアについて
「AIセキュリティ・ラボ」は、企業の生成AI導入・活用を支援する株式会社TechWorkerが運営するメディアです。内製AIツールを社内で安全に使うための設計と、自社のAIサービスを外部の脅威から守るための設計を、実務の型として発信しています。
内製AIツールのセキュリティ設計についてのご相談はこちらから承っています。