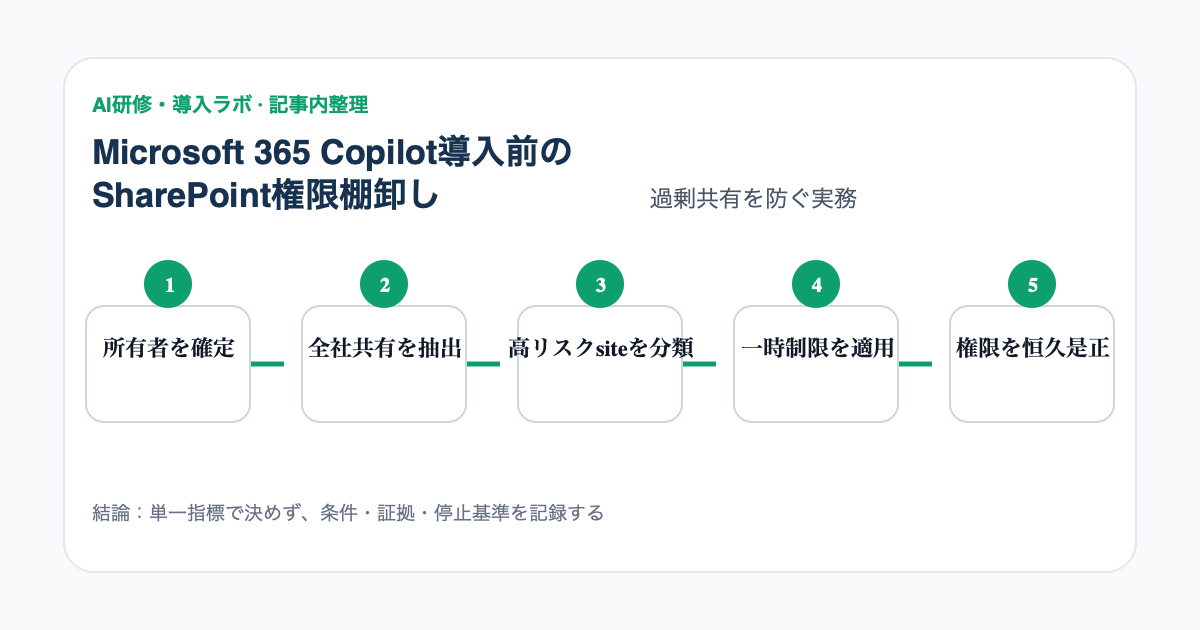
Copilot導入前にSharePointとOneDriveの過剰共有、所有者不在、高リスクsiteを見つけ、制限機能と恒久的な権限修正を分けて進める方法を解説します。
Copilotは既存権限を前提に動く
Microsoft 365 Copilotは、利用者が既にaccessできるメール、chat、documentなどをgroundingに利用します[1]。Copilotが新しい権限を勝手に作るわけではありません。導入後に機密情報が見つかりやすくなった場合、原因は導入前からの過剰共有であることがあります。prompt研修より先に、誰がどのsiteとfileを読めるかを棚卸しします。
site単位で優先順位を付ける
全fileを人手で開くのではなく、所有者不在、Everyone共有、匿名link、外部共有、permission inheritanceの破断、長期未更新、機密情報の存在をsite単位で抽出します。Microsoftのdeployment blueprintは、data access governance reportとsite access reviewを使い、ownerへ是正を委任する流れを示します[2]。人事、法務、財務、経営会議、顧客情報を優先します。
発見制限とaccess制限を分ける
Restricted Content Discoveryは、対象siteを組織横断検索やCopilotで発見されにくくしますが、site permission自体は変えません[3]。Restricted Access Controlは指定groupへaccessを絞る別の境界です[2]。何を「見つけにくくする」のか、何を「読めなくする」のかを混同しないことが重要です。
廃止予定の一時策へ依存しない
Restricted SharePoint Searchは一時的なallow listで、security boundaryではありません。Microsoftは2026年7月31日から新規有効化を停止し、長期利用ではなくRCD、SharePoint Advanced Management、Purviewを使うよう案内しています[4]。既存tenantで有効でも、解除条件と恒久是正の期限を決めます。
pilotと研修を権限是正へ接続する
少人数のpilot利用者で、見つかってはいけない情報と、見つかるべき情報の両方を試します。問題を見つけた利用者が報告する窓口、ownerの修正期限、例外承認を決めます。研修では「機密情報を入れない」だけでなく、Copilotが既存accessを尊重する構造、根拠fileの確認、誤回答の報告を実環境で練習します。
適用限界
利用できるreportや制御はlicenseで異なります[5]。RCDを増やしすぎると検索とCopilotの有用性も下がります。すべてを隠すのではなく、accessの恒久是正、content lifecycle、sensitivity label、DLPを組み合わせ、業務上必要な発見性を保ちます。
4週間の導入前実務
1週目は対象tenantのsite inventoryを作り、事業owner、管理owner、機密区分、外部共有、全社共有、最終更新日を並べます。ownerが決まらないsiteはCopilot pilotの対象外とし、削除ではなく保留へ置きます。全社共有が業務上必要な社内規程やtemplateもあるため、広い権限を一律に異常とは判定しません。
2週目はpilot利用者を複数部門から選び、実際の業務質問で検索します。「見つかってはいけない情報」と「見つかるべき情報」を同数程度用意し、過剰共有と検索不能を分けて記録します。結果には、回答本文だけでなく参照されたfile、site、利用者のaccess経路を残します。
3週目はownerが不要な共有link、group membership、broken inheritanceを修正します。RCDは修正中の一時措置として使い、解除日と担当者を決めます。RACやsensitivity labelを使う場合は、通常検索、共同編集、既存automationへの影響もtestします。
4週目は研修でaccessの仕組み、根拠fileの確認、誤った共有の報告、外部送信前の確認を練習します。go-live後は新規site、owner不在、全社共有、RCD滞留を月次でreviewし、制限したまま放置しません。
一次情報と確認範囲
確認日:2026年9月21日。海外の制度・製品仕様・研究結果は日本へそのまま適用せず、国内法・契約・対象条件を別途確認してください。