
士業事務所の生成AI利用規程は、何を軸に決めればよいですか?
禁止や有料版なら可といった線引きは使わず、業務と情報区分の組合せで利用の可否を決めます。
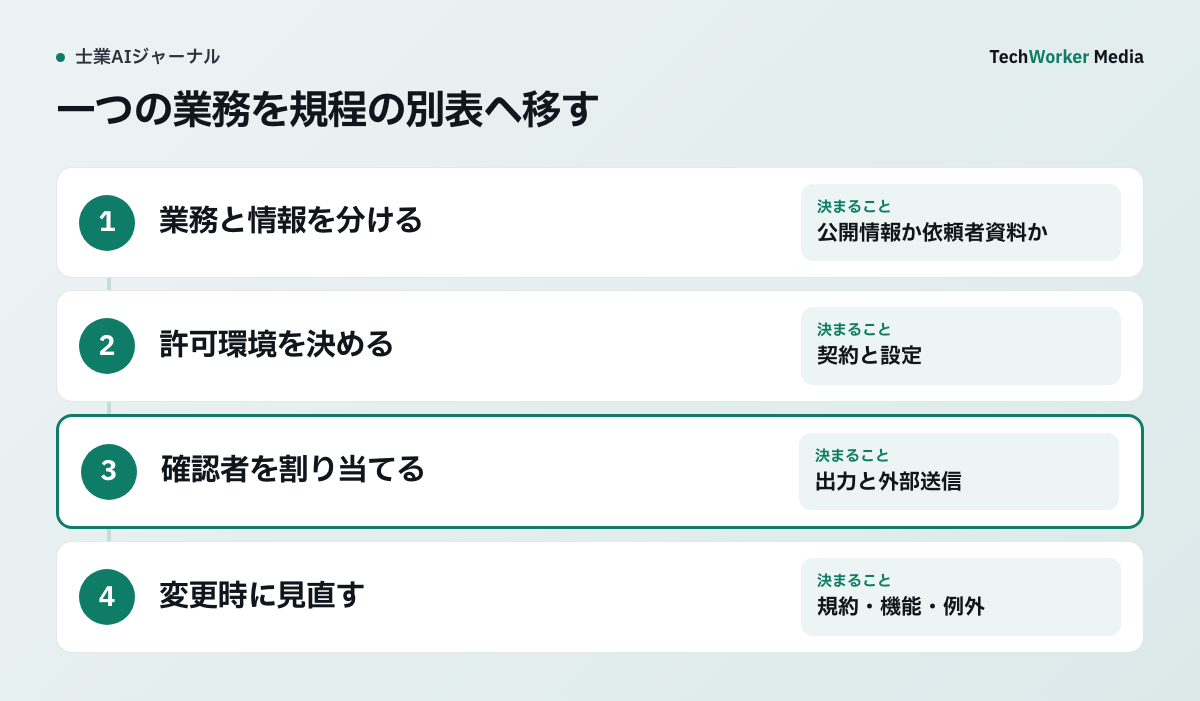
別表を作るときは、公開情報の要約と、依頼者資料からの論点抽出を別の行にします。各行に利用可能な環境、入力前の処理、出力の確認担当、外部送信の承認を書きます。本文の禁止項目は事務所規程を作るための案です。資格や契約ごとの義務を確認して、採用範囲を決めてください。
「生成AIは禁止」や「有料版なら利用可」という規程では、判断ができない場面が残ります。相談記録、契約書、申請書、税務・労務資料を扱う場面です。
そこで、利用を全面禁止にも無条件許可にもしません。業務、情報、操作、確認者の組合せで規程化します。
公開情報の要約、依頼者情報を含む下書き、外部送信・申請を分けます。情報区分と確認者を組み合わせます。製品が変わっても使える規程にすることが目的です。
規程は、どんな順番で組み立てますか?
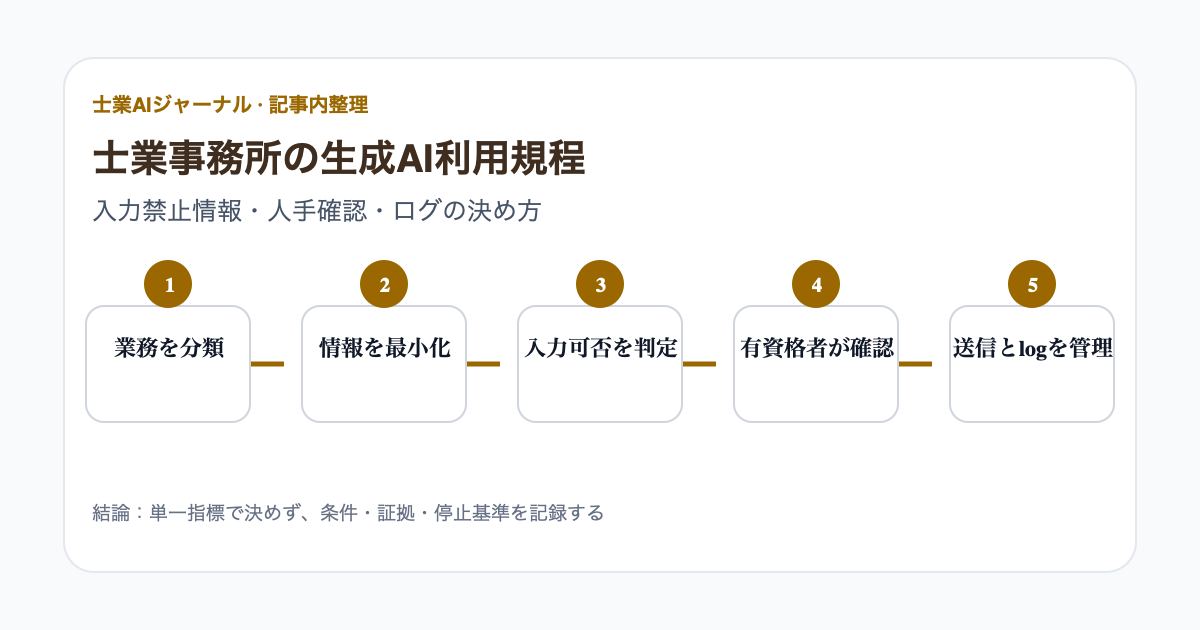
入力前の確認、禁止情報の列挙、出力確認の割当、ログ、見直しの5つを順に決めます。
- 入力前に必要性と契約条件を確認します。個人情報保護委員会は、個人データをプロンプトへ含める場合の注意を喚起しています。利用目的の範囲と、提供者が入力を機械学習等へ使わないことの確認です[1]。AI処理に必要な最小項目だけを残します。契約、保存場所、保持、削除、越境移転も確認します。
- 禁止情報と条件付き利用を具体化します。禁止情報は、具体例を列挙します。個人番号、本人確認書類、認証情報、未公開の紛争・相続・健康情報、委託契約で外部処理が禁じられた資料です。条件付き利用では、承認済み環境、マスキング手順、入力目的、保持期限、担当者を指定します。例外は、誰が、なぜ、いつまで許可したかを残します。
- 出力の確認者を役割へ割り当てます。割当は、次の節の表のとおりです。経産省のAI事業者ガイドライン第1.2版は、リスク管理、透明性、人間の関与、証跡を組織的に扱います[2]。
- ログは本文より判断を残します。利用者、日時、業務区分、ツール、入力情報区分、出力用途、確認者、外部送信、削除期限を残します。本文の保存が必要な業務だけ、アクセスと保持を別に決めます。事故時は対象システムを止め、依頼者への影響、外部送信、根拠、再発防止を追えるようにします。
- 運用の別表を持ち、月次で見直します。規程は、月次または機能・規約の変更時に見直します。別表と申請手順は、手順5の補足で示します。
手順5の補足です。本文の規程とは別に、業務別の運用表を持ちます。列は、業務名、情報区分、利用可能ツール、入力前処理、出力の確認担当、外部送信の承認、保存先、保持期限、事故連絡先です。
公開情報のたたき台、依頼者資料の論点抽出、個別助言の確定、行政手続の送信を、同じ行にしません。リスクの高い操作ほど、責任者を具体化します。
新しいツールを使いたい担当者は、次の項目を申請します。利用規約、学習利用、保存地域、再委託先、管理者ログ、削除、SSO(一度のログインで複数のサービスに入れる仕組み)、退職者のアクセスです。
月次の見直しでは、ツール一覧、契約更新、利用例、インシデント、未処理の例外、ログ保持を確認します。
規程づくりで、うまくいかない例にはどんなものがありますか?
氏名を消しただけで安心する、ログを全文保存する、審査前に本番案件を入れる、といった例があります。
- 氏名だけ消して入力する。案件、会社、日付、金額の組合せで、再識別できる場合があります。
- プロンプト全文を無期限に保存する。監査ログ自体が、秘密情報の保管庫になります。
- 違反件数だけを目標にする。報告が隠れます。早期報告と安全な相談を評価し、再発防止を個人責任だけへ寄せません。
- ベンダー審査の前に本番案件を入力する。審査が終わるまでは、架空データで機能を確かめます。承認後も、無料版や個人アカウントへの切替を禁止します。契約・設定の変更通知を受ける担当者を置きます。
- 研修で禁止事項を読むだけにする。匿名化が不十分な例、根拠のない法令引用、顧客へ送ってはいけない下書き、適切な確認記録を演習します。理解度テストに加え、実際の差戻し、ヒヤリハット、例外申請を見て、曖昧な箇所を修正します。
本記事は、個別の法律・税務・労務助言ではありません。士業ごとの業法、守秘義務、委託契約、依頼者との約定を確認する必要があります。
NISTのGenerative AI Profileも、リスクを挙げています。プライバシー、もっともらしい誤り(confabulation)、過信(over-reliance)です[3]。ただし、日本の法的判断の代わりにはなりません。
AI出力の確認は、誰が担当しますか?
事実・日付・金額は案件担当、法令・手続要件は有資格者、顧客助言と外部送信は案件責任者が確認します。
AI出力には、存在しない法令・通達・判例、古い要件、誤った数字が混じることがあります。確認者は、役割ごとに割り当てます。
| 確認する内容 | 確認者 |
|---|---|
| 事実・日付・金額 | 案件担当 |
| 法令・手続要件 | 有資格者または指定したレビュー担当 |
| 顧客助言と外部送信 | 案件責任者 |
よくある質問
「禁止」や「有料版なら利用可」という規程では、相談記録、契約書、申請書、税務・労務資料を扱う判断ができません。公開情報の要約、依頼者情報を含む下書き、外部送信・申請を分けます。情報区分と確認者を組み合わせて決めます。
氏名だけ消しても、案件、会社、日付、金額の組合せで再識別できる場合があります。利用目的の範囲と、提供者が入力を機械学習等に使わないことを確認し、必要な最小項目だけを残します。個人番号などの禁止情報は、具体例を列挙します。
利用者、日時、業務区分、ツール、入力情報区分、出力用途、確認者、外部送信、削除期限を残します。プロンプト全文を無期限に保存すると、ログ自体が秘密情報の保管庫になります。本文の保存が必要な業務だけ、アクセスと保持を別に決めます。
次の一歩は何から始めればよいですか?
業務別の運用表を作り、新ツールの申請手順を決め、月次の見直しを予定に入れることから始めます。
- 業務名と情報区分を行にして、業務別の運用表を作ります。
- 新しいツールを使う場合の申請項目と、ベンダー審査の手順を決めます。
- 月次の見直しを予定に入れ、早期報告を評価する方針を所内に伝えます。
規程を実務へ落とす設計や研修は、TechWorkerにご相談ください。
一次情報と確認範囲
確認日は2026年9月21日です。海外の資料は、国内法・契約・対象条件を別に確認してください。
確認日:2026年9月21日。海外の制度・製品仕様・研究結果は日本へそのまま適用せず、国内法・契約・対象条件を別途確認してください。